每個應用各管一套
金鑰、log 與敏感資料防護規則(Data Loss Prevention,DLP)分散在不同系統,團隊需要花時間彙整完整紀錄。
FinAI Gateway 位於既有應用與模型之間。換一個 endpoint,就能統一管理模型存取、敏感資料處置與稽核紀錄,並產出可交付內稽與主管機關的證據包。
Why now
金鑰、log 與敏感資料防護規則(Data Loss Prevention,DLP)分散在不同系統,團隊需要花時間彙整完整紀錄。
資料送出前,團隊能確認目標模型、實際模型供應商,以及當下套用的政策。
稽核來時,團隊得花時間整理分散在各系統裡的 AI 使用紀錄。
One governed entry point
Gateway 在內容送出前,依固定順序完成身分、權限、敏感資料防護與政策判定;接著把請求送往核准的模型,並寫入一筆稽核事件。
Same workflow
OpenAI 與 Claude 相容的應用可沿用原本的 SDK 與程式流程。PoC 先接入一個內部應用,確認政策、延遲與稽核結果,再依驗證成果規劃正式導入範圍。
from openai import OpenAI

client = OpenAI(
  base_url="https://gateway.bank.internal/v1",
  api_key="fk-..."
)

response = client.chat.completions.create(
  model="financial-safe",
  messages=messages,
  stream=True
)
Policy in action
每個部門可以採用不同處置。Gateway 依情境改送本地模型、直接封鎖、先遮罩,或換成能維持語意關係的替身。
財富管理部政策:格式保留,敏感欄位先遮罩再送出。
Structured pseudonymization
Gateway 以單向 HMAC 產生穩定的格式化替身,整個運算在 Gateway 內完成。同一位客戶在多輪對話中會維持同一個代號。
A12******9 兩筆身分證都會呈現成 A12******9,模型會把它們視為相同字串。
A123456789 → F232745108 替身通過檢核碼,同一個值也會固定對應同一個替身。模型因此能理解欄位與多輪關係,真值則留在 Gateway 的安全邊界內。
系統支援身分證、卡號、帳號、電話與 Email 等有格式資料;PoC 會依使用情境確認其他資料類型與處置規則。
Verifiable evidence
每筆成功、擋下與錯誤請求都會寫入一筆稽核事件,再以 SHA-256 串成單一鏈。驗證時直接比對 hash chain,內容全程維持加密;匯出的 zip 內含摘要、事件明細、鏈驗證結果與檔案 manifest。
重算整條或指定區間的 hash chain,直接顯示斷點。
繁中 PDF、CSV、JSON、驗證結果與 SHA-256 manifest。
摘要與機器可讀明細放在同一份交付物中。
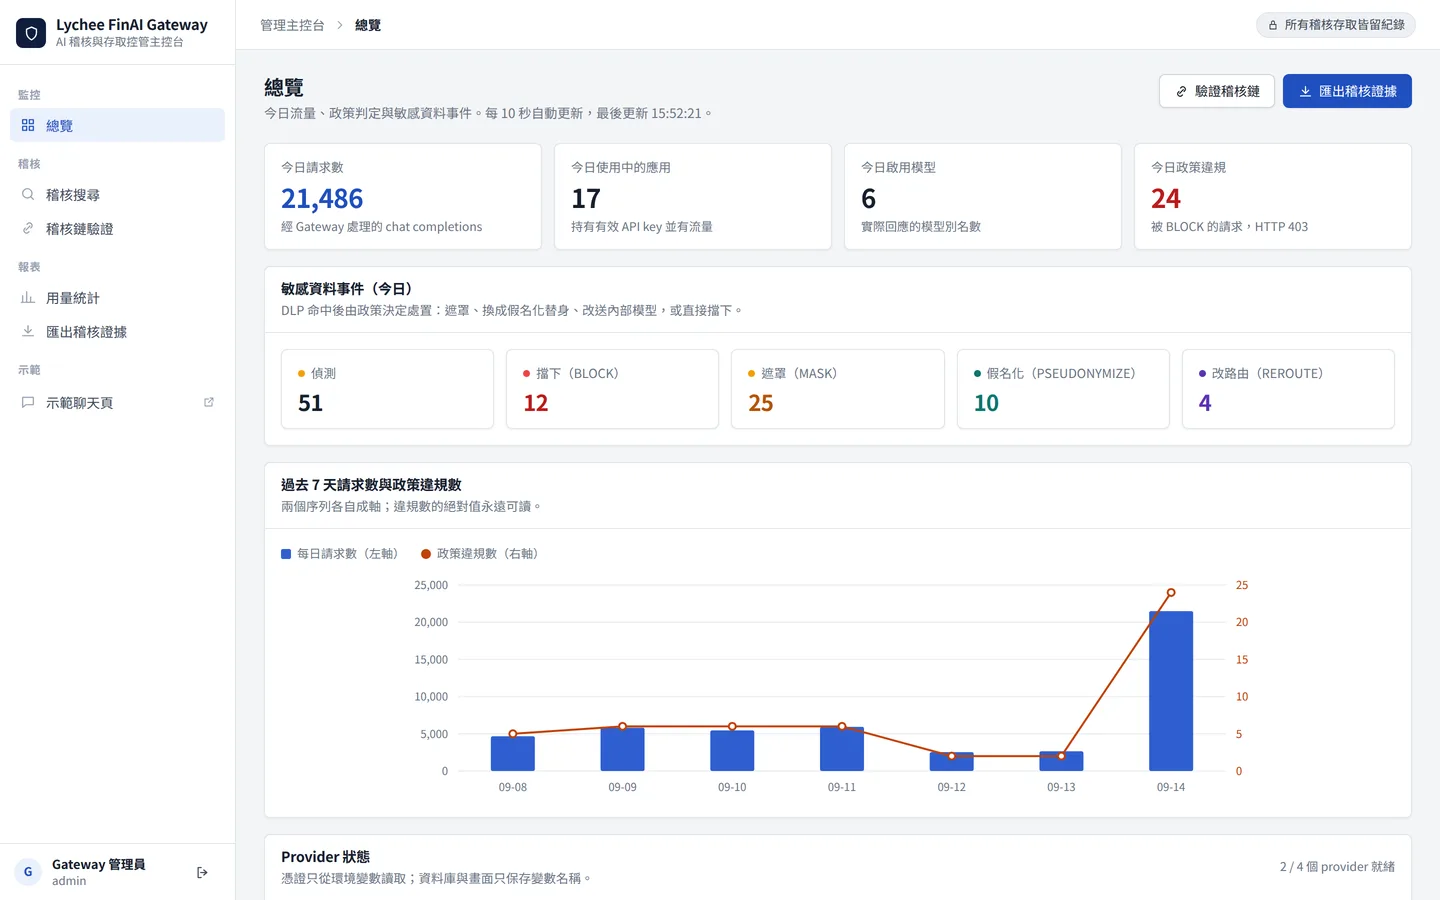
畫面中的 81,486 筆事件與統計數字為情境範例,用於說明產品流程。
Operations console
資訊、法遵與稽核用同一個主控台查看營運狀態、搜尋請求、檢視完整交易並掌握用量與延遲。
Governed data asset
每筆對話依組織、部門、應用、模型與政策結果結構化留存。原始與實際送出的去識別版本並存,未來評估自有模型與微調需求時,可以直接從整理好的紀錄開始。
資料的選取、使用與保存方式,可依企業內部資料治理規範設定。
加密保存,依組織、部門、應用與政策完整索引。
來源、範圍與每次存取都有紀錄可查。
從真實使用與政策命中,判斷部門需求與投入優先順序。
Deployment & security
支援企業機房、專屬雲端或混合環境;部署位置、模型連線、憑證、內容保存與稽核權限都能配合資安規範設定。
可部署於企業機房、專屬雲端或混合環境,配合既有網路與資安架構。
每筆 AI 請求依政策前往核准的模型服務,流向與處置結果都有紀錄可查。
上游模型金鑰集中設定,管理畫面與系統紀錄會遮蔽敏感資訊。
提問與回覆以 AES-GCM 加密保存,稽核驗證期間維持加密狀態。
管理主控台使用登入驗證;應用端維持標準 API key 與 OpenAI、Claude 相容介面。
支援 Microsoft SQL Server(MSSQL)、Oracle 等主流資料庫,配合既有維運與備援規範。
Start with one application
選擇最需要治理的場景,使用真實流程驗證政策、延遲與稽核成果,再依評估結果規劃正式導入。
命中敏感內容時自動改送核准的本地模型。
違規請求即時擋下,回應直接指出違反的政策。
有格式敏感欄位遮罩後才允許送往雲端。
保留欄位格式與對話關係,真值則留在 Gateway 內。
PoC 導入流程
PoC(概念驗證)會選定一個內部 AI 應用,使用實際流程驗證治理效果,讓導入決策建立在可查驗的成果上。
一起選定應用、模型、資料邊界與政策需求,訂出 PoC 的範圍與驗收方式。
完成 Gateway 串接,實際驗證敏感資料處置、模型路由、效能與稽核證據。
整理驗證成果與導入建議,再確認正式專案的應用範圍、環境與推行順序。
FAQ
Azure OpenAI 負責模型服務。FinAI Gateway 負責身分、資料與政策,並記下每次呼叫的實際流向,方便後續查證。
更換 base URL 與 API key 即可。既有 SDK 可直接沿用,串流與一般回應也維持相同格式。
支援自訂 OpenAI 或 Claude 相容 API endpoint 的工具,可沿用原本介面。Claude Code、Codex CLI 與其他開發工具都能依團隊需求逐步接入。
支援 OpenAI、Azure OpenAI、Anthropic Claude,以及 OpenAI 相容的本地模型服務(例如 Ollama,可承載 Gemma、Llama 或 Mistral)。
每筆請求依政策送往核准的模型服務。Gateway 可部署在企業機房,使用資料與遙測都留在部署端;原始與處置後內容則加密保存在自己的 Audit Vault。
遮罩把敏感內容換成固定字元,模型看到的是相同字串。假名化則換成同格式、可通過檢核的穩定替身,讓模型保留理解與推理所需的結構。
原始與去識別版本會結構化保存在企業環境,可依內部資料治理規範整理為模型評估、微調或知識應用的資料基礎。
先選定一個內部 AI 應用,確認部署環境、模型供應商、敏感資料規則與驗收標準;接著使用真實情境完成串接與驗證,再依成果規劃正式導入範圍。
帶上預計接入的應用、模型與資料邊界,我們會一起確認 PoC 範圍、執行方式與驗收標準。